

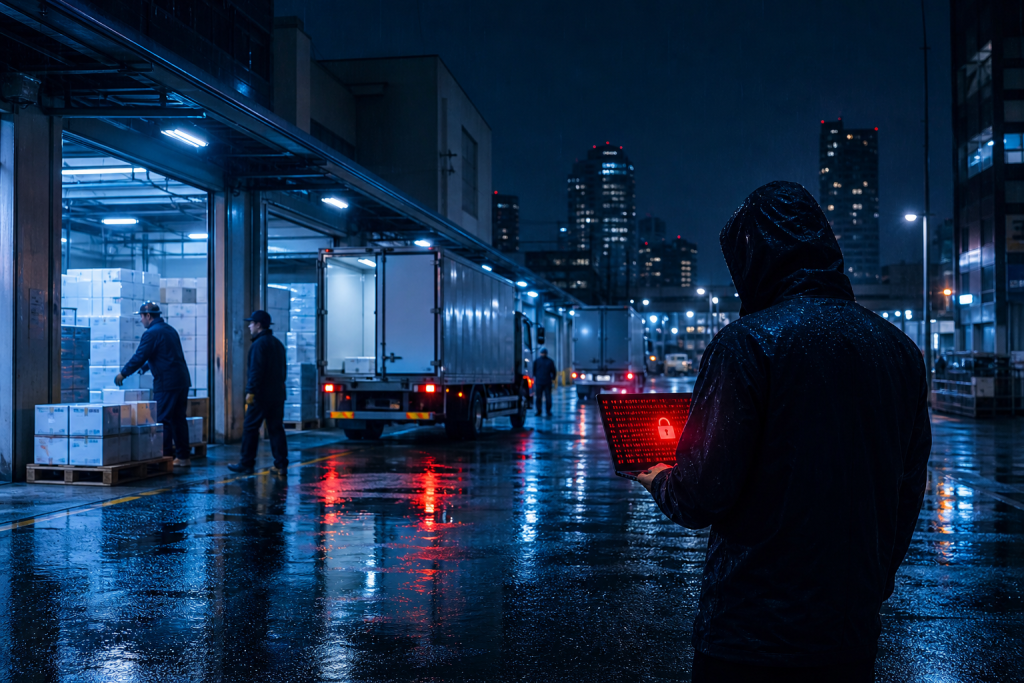
Ransomware sulla filiera del freddo in Giappone
Un attacco ransomware ha colpito una società giapponese di logistica alimentare, causando ritardi e disservizi nella catena di distribuzione di prodotti surgelati verso migliaia di clienti. Tra i soggetti impattati ci sarebbero anche grandi catene di ristorazione, compreso KFC, a conferma dell’effetto a cascata che un singolo incidente può avere sulla supply chain. La società ha dichiarato che le operazioni…
Read the article →
Le zero-day di SonicWall SMA1000 sono sfruttate attivamente in attacchi ransomware
SonicWall ha reso noto che gli aggressori stanno sfruttando attivamente due vulnerabilità zero-day nella sua linea di appliance SMA1000, e una delle falle è un problema SSRF critico che può essere usato da aggressori…
Read the article →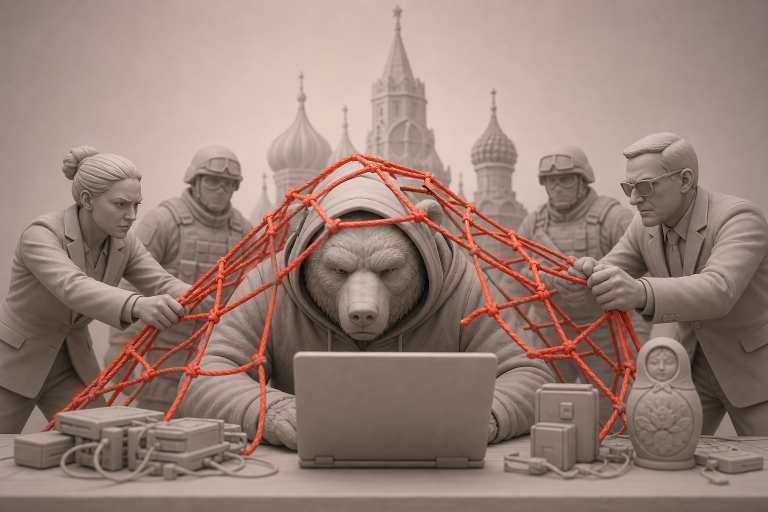
L’ecosistema cyber russo affronta sanzioni e azioni di contrasto in escalation
Gli Stati Uniti, il Regno Unito e l’UE hanno ampliato le sanzioni e le azioni di contrasto contro cybercriminali legati alla Russia, operatori di hosting bulletproof e attori allineati allo Stato. I funzionari hanno…
Read the article →
Le operazioni di ransomware ed estorsione continuano a colpire organizzazioni in tutto il mondo
I siti di leak del ransomware e le segnalazioni hanno mostrato una continua attività da parte di gruppi come Qilin, DragonForce, Akira, Play, Incransom e altri contro aziende, scuole, ospedali e organizzazioni del settore…
Read the article →
Sanità, medtech e fornitori di servizi restano un bersaglio preferito per ransomware e violazioni
La sanità e i fornitori di servizi adiacenti continuano a essere colpiti sia da ransomware sia da grandi violazioni di dati. Il feed include molteplici incidenti che coinvolgono cliniche, assicuratori, produttori di dispositivi medici…
Read the article →
RoguePlanet, GigaWiper e altri malware distruttivi per Windows mostrano la continua ascesa dell’abuso degli endpoint ad alto impatto
Il feed include diverse storie di malware Windows distruttivi o quasi distruttivi, da backdoor che integrano capacità di wiper e ransomware fino a difese basate su driver che accecano gli strumenti di sicurezza degli…
Read the article →
L’eccesso di alert sta rallentando i SOC, spingendo i difensori verso operazioni basate sui risultati
Un dirigente di Rapid7 sostiene che aggiungere altri alert a un centro operativo per la sicurezza può in realtà rallentare la risposta invece di migliorarla. Il problema principale è che gli attaccanti usano sempre…
Read the article →